Passguard: no-nonsense oplossingen tegen infostealers bij Royal FloraHolland
Royal FloraHolland zet Passguard in tegen infostealers. CISO Bas Wevers legt uit waarom de sierteeltmarktplaats koos voor onze no-nonsense aanpak.
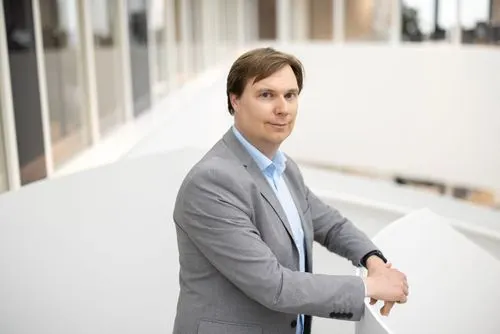
Royal FloraHolland, de toonaangevende internationale marktplaats voor sierteelt, is ook een koploper op het gebied van cybersecurity. Als mede-initiatiefnemer van het Greenport Cyber Resilience Center biedt Royal FloraHolland kwekers en kopers via het RFH Cyberabonnement essentiële bescherming tegen digitale dreigingen. Om infostealers aan te pakken, gebruikt Royal FloraHolland Passguard. Waarom? We spraken met Bas Wevers, Chief Information Security Officer (CISO) bij Royal FloraHolland.
Wat zijn infostealers en waarom zijn ze gevaarlijk?
Bas Wevers: “Informatiebeveiliging wordt steeds strenger. Daardoor zien we een waterbedeffect: aanvallers zoeken het makkelijkst bereikbare punt. Dat ligt tegenwoordig niet meer in bedrijfsnetwerken, maar bij mensen thuis. Daar kunnen aanvallers makkelijker binnenkomen. Ze zoeken gewoon een slot dat nog open te krijgen is.”
“Infostealers zijn zo inventief. Dat maakt ze ook zo zorgwekkend. Je kunt mensen niet kwalijk nemen dat ze slachtoffer worden van een infostealer. Zo geven mensen onbewust veel informatie prijs, zonder dat ze het doorhebben. Het gaat om zowel privé- als zakelijke informatie.”
“Het lastige is: als je met een infostealer te maken hebt, weet je niet of je gegevens gestolen zijn, laat staan of aanvallers die gegevens kunnen misbruiken. Zo kunnen aanvallers toegang krijgen tot je systemen zonder dat je het merkt. Ondertussen zijn ook gevoelige zakelijke sessies bereikbaar. Eigenlijk helpt de eindgebruiker de aanvallers daarbij.”
Hoe zetten jullie Passguard in tegen infostealers?
Bas Wevers: “Eigenlijk heel simpel. Allereerst gebruiken we het om infostealer-infecties direct op te lossen. Als er een nieuwe infostealer-infectie wordt gemeld, raadplegen we de informatie in Passguard. We hoeven alleen te weten om welk endpoint het gaat. Dat bepalen we aan de hand van de hostname, de lokale gebruikersnaam en het bijbehorende account. Daarna nemen we maatregelen om het risico te beperken.”
“Maar Passguard helpt ons ook om ons beleid rond infostealers vorm te geven, afhankelijk van het risiconiveau. We vragen ons bijvoorbeeld af: welke investering is nodig om het risico van infostealers te verkleinen? Wat kunnen we doen op het gebied van technische maatregelen of awareness? Daarbij gaat het om keuzes rond Mobile Device Management of het beveiligen van specifieke portalen.”
Welke andere maatregelen onderzoeken jullie?
Bas Wevers: “Het lastige aan infostealers is dat ze vaak voorkomen op unmanaged devices en onvoldoende beheerde apparaten. We onderzoeken nu of we met compliance-tooling kunnen controleren of apparaten die inloggen op onze interne omgevingen te vertrouwen zijn. We hebben het dus niet alleen over Device Management, maar ook over Device Compliance. We nemen het beheer van die apparaten niet over, maar we stellen er wel minimumeisen aan.”
Waarom werken jullie met Passguard?
Bas Wevers: “Ik werk vanaf het begin met veel plezier met Passguard. Waarom? Omdat het no-nonsense is. Helder. Feitelijk. De data vertelt het verhaal.”
“Wat ik vooral waardeer, is dat Passguard duidelijk maakt wat er echt gebeurt. Het haalt de vaagheid weg rond het onderwerp infostealers. Dat maakt het interessant en maakt er iets van waar ik mee aan de slag kan. Daarom zie ik de waarde ervan.”
Welk advies zou je andere organisaties geven?
Bas Wevers: “Het is belangrijk om je risico te begrijpen, zodat je het stap voor stap kunt verkleinen. Maar het begint allemaal bij bewustwording. Je bewust zijn van wat je niet ziet. Daarna kun je beoordelen of maatregelen nodig zijn. Het is bovendien een zorgvuldige benadering richting je medewerkers.”
Drie tips van Bas om je organisatie te beschermen tegen infostealers:
1. Creëer bewustwording: zorg dat medewerkers weten wat infostealers zijn en hoe ze die kunnen vermijden, vooral als ze thuiswerken.
2. Zet monitoringtools in: gebruik tools als Passguard om infostealer-infecties vroeg te detecteren en direct actie te ondernemen.
3. Stel minimumeisen aan apparaten: overweeg Device Compliance om de toegang tot zakelijke omgevingen veiliger te maken.
Infostealers zijn een groeiend probleem, maar met de juiste aanpak maak je deze dreiging beheersbaar. Zoals Bas zegt: “Het begint klein, maar het begint bij bewustwording. En dat maakt het verschil."
Gratis scan
Staat je domein al in stealer logs?
Gratis · Geen registratie · Resultaat in ongeveer een minuut