“We kunnen het ons niet veroorloven om infostealer-infecties te missen”
Infostealer-detectie bij Damen Shipyards: CISO Hans Quivooij vertelt waarom de grootste Nederlandse scheepsbouwer dark web-data in kaart brengt met Passguard.
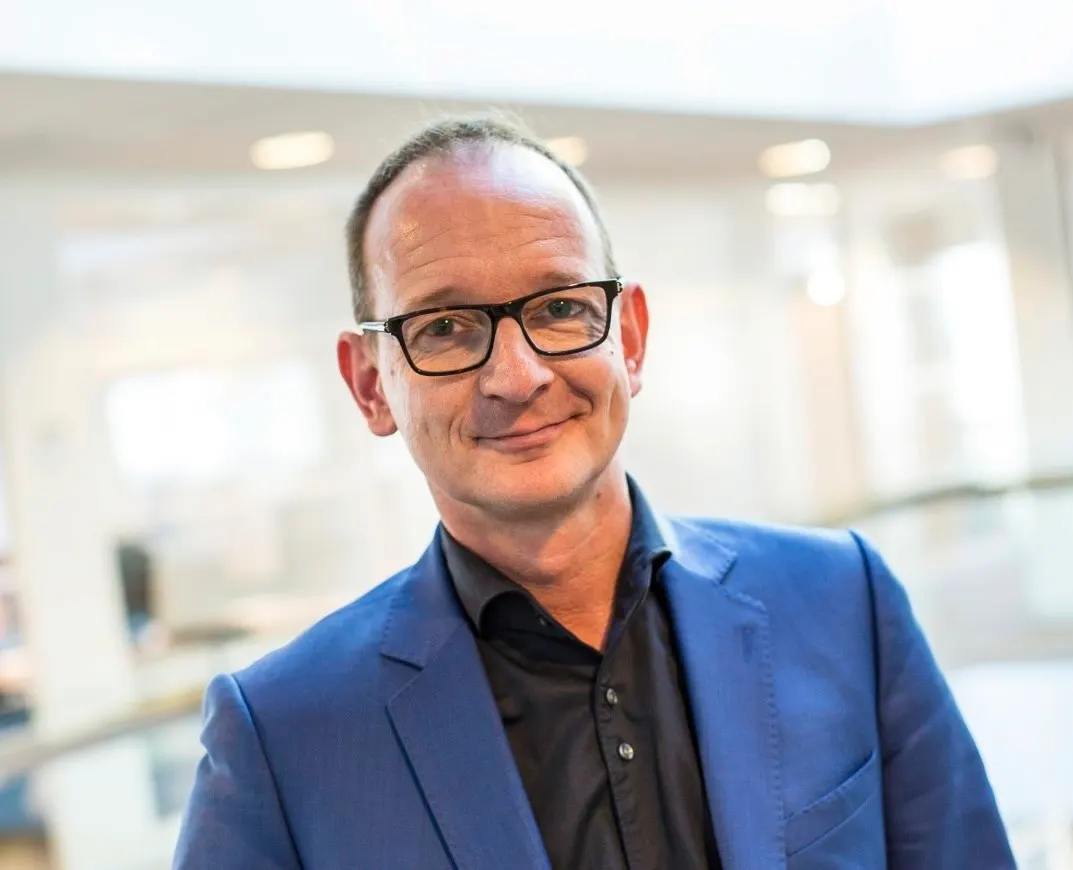
Met 12.500 medewerkers wereldwijd, tientallen werven en een omzet van enkele miljarden euro's is Damen Shipyards de grootste scheepsbouwer van Nederland. Naast civiele schepen bouwt Damen ook marineschepen voor marines en kustwachten. Om dark web-data en infostealer-infecties in kaart te brengen, gebruikt Damen Passguard. Hans Quivooij, CISO van Damen Shipyards, legt uit waarom.
De aanleiding
Hans, kun je vertellen waarom jullie Passguard zijn gaan gebruiken?
Elke organisatie kan ten prooi vallen aan hackers als 'target of opportunity': een kans die te aantrekkelijk is om te laten liggen. Als miljardenbedrijf dat actief is in gevoelige sectoren lopen we daarnaast een extra risico: we zijn een 'target of choice'. Dat brengt risico's mee zoals bedrijfsspionage en hacktivisme. Je kunt je alleen goed beschermen als je weet waartegen je je beschermt. Dat verplicht je om naar buiten te kijken. Daarom hebben we voor Passguard gekozen.
Een specifieke overweging is het infostealer-risico dat Passguard in kaart brengt. Zeker nu de rol van digitale identiteit groter wordt (zoals bij ons), verschuift het point of failure naar dit onderwerp. We kunnen het ons niet veroorloven om die infostealer-infecties te missen.
"We kunnen het ons niet veroorloven om die infostealer-infecties te missen."
Over die infostealer-infecties gesproken: hoe kijk jij daarnaar?
Infostealers zijn bijna APT's gericht op consumenten: geavanceerd en heel onopvallend. Dat is het verschil met de klassieke virussen die mensen de afgelopen 20 jaar tegenkwamen: die waren minder schadelijk, maar maakten veel lawaai, bijvoorbeeld door spam te versturen. Infostealers zijn heel stil, maar stelen zeer relevante informatie, en dat kan schadelijk zijn voor organisaties.
Bevindingen
Wat hebben jullie met Passguard gevonden?
Het goede nieuws is dat we via Passguard ontdekten dat onze beheerde apparaten goed beschermd waren en niet met infostealers geïnfecteerd. Het slechte nieuws is dat collega's met unmanaged devices ook toegang hebben tot bepaalde bedrijfssystemen, en dat die apparaten wel infostealer-infecties hebben.
Onze kernsystemen zijn volledig beschermd: alleen beheerde apparaten kunnen inloggen. Er is echter een grijs gebied van systemen die misschien niet essentieel zijn, maar wel informatie bevatten die bescherming nodig heeft. We zien dat apparaten die met infostealers zijn geïnfecteerd inloggen op deze systemen. Door de infostealer-infecties in kaart te brengen, realiseerden we ons dat we de toegang tot die systemen mogelijk ook verder moeten beveiligen.
Een infectie op een privéapparaat kan dus nog steeds van belang zijn?
Absoluut. Zolang mensen met hun privéapparaten toegang hebben tot bedrijfssystemen en -informatie, is dit belangrijk. Dat kan zoiets eenvoudigs zijn als een e-mailapplicatie. Als dat apparaat met een infostealer is geïnfecteerd, kan iemand de inloggegevens en cookies bemachtigen om die toegang te misbruiken.
"Als dat apparaat met een infostealer is geïnfecteerd, kan iemand de inloggegevens en cookies bemachtigen om die toegang te misbruiken."
Is er een specifieke bevinding die je kunt delen?
Op een buitenlandse locatie, waar normaal iedereen op onze standaard beveiligde werkplek werkt, bleek in een magazijn een computer te worden gebruikt die voor het gemak lokaal was aangeschaft. Die computer had niet onze standaard beveiligingsmaatregelen. Meerdere collega's gebruikten hem voor een aantal niet-essentiële interne systemen. Passguard detecteerde een infostealer-infectie op die computer. Hoewel er geen kritieke systemen zijn getroffen, zie je hoe makkelijk het mis kan gaan met infostealers.
Omgaan met infecties
Als je zo'n infectie in het Passguard-platform ziet, hoe moeilijk of makkelijk is het dan om te bepalen wat er aan de hand is?
Omdat de sessies zichtbaar zijn, heb je altijd een gebruikersnaam, waardoor je heel eenvoudig ziet om welke gebruiker het gaat. Op basis van de beschikbare informatie kun je vervolgens snel bepalen of het om een zakelijk apparaat gaat en welke systemen geraakt zijn. Meestal kennen we het besturingssysteem van het apparaat en vaak ook de hostname, dus je kunt snel vaststellen of het een zakelijk apparaat is of die mogelijkheid uitsluiten. Je kunt niet altijd met zekerheid bepalen om welk privéapparaat het gaat, maar meestal kun je het afleiden.
En welke stappen zetten jullie daarna?
De standaardprocedure is dat we een incident aanmaken, zodat we later kunnen terugzien wat er is gebeurd. De concrete opvolging hangt af van het type alert. Voor alle recente en relevante logins hebben we de sessies ongeldig gemaakt en een wachtwoordreset afgedwongen. Zoals gezegd zaten de infecties niet op beheerde apparaten. Daarom hebben we contact opgenomen met de gebruikers die de geïnfecteerde apparaten beheren en uitgelegd wat er was gebeurd, zonder paniek te zaaien.
Conclusie
Zou je anderen aanraden om Passguard te gaan gebruiken? En waarom?
Ja, 100%. Traditioneel kijken veel organisaties alleen naar binnen, naar hun eigen operatie. Daardoor mis je alles wat er buiten je organisatie gebeurt. Met Passguard breng je extra aanvalsindicatoren in kaart. Je ontdekt welke gebruikersinformatie extern beschikbaar is die dat niet zou moeten zijn, informatie die ook tegen je kan worden gebruikt. Passguard geeft je tijd om kwetsbaarheden te dichten voordat ze worden misbruikt, en levert zo waardevolle Early Warning Indicators.
"Je ontdekt welke gebruikersinformatie extern beschikbaar is die dat niet zou moeten zijn, informatie die ook tegen je kan worden gebruikt."
Is er nog iets waar mensen rekening mee moeten houden als ze met Passguard beginnen?
Wees voorbereid op een eyeopener! Er komt informatie boven water die je niet had verwacht, hoe goed je denkt dat je beveiliging ook is.
Zie het zelf
Zie wat infostealers al van je organisatie hebben gestolen.
Gratis · Geen registratie · Resultaat in ongeveer een minuut