Passguard lanceert ClickFix Observer: volg ClickFix-aanvallen gratis
ClickFix Observer is een gratis openbaar dashboard dat ClickFix-aanvallen volgt terwijl ze gebeuren, met meer dan 9.000 bevestigde lures bij de lancering.
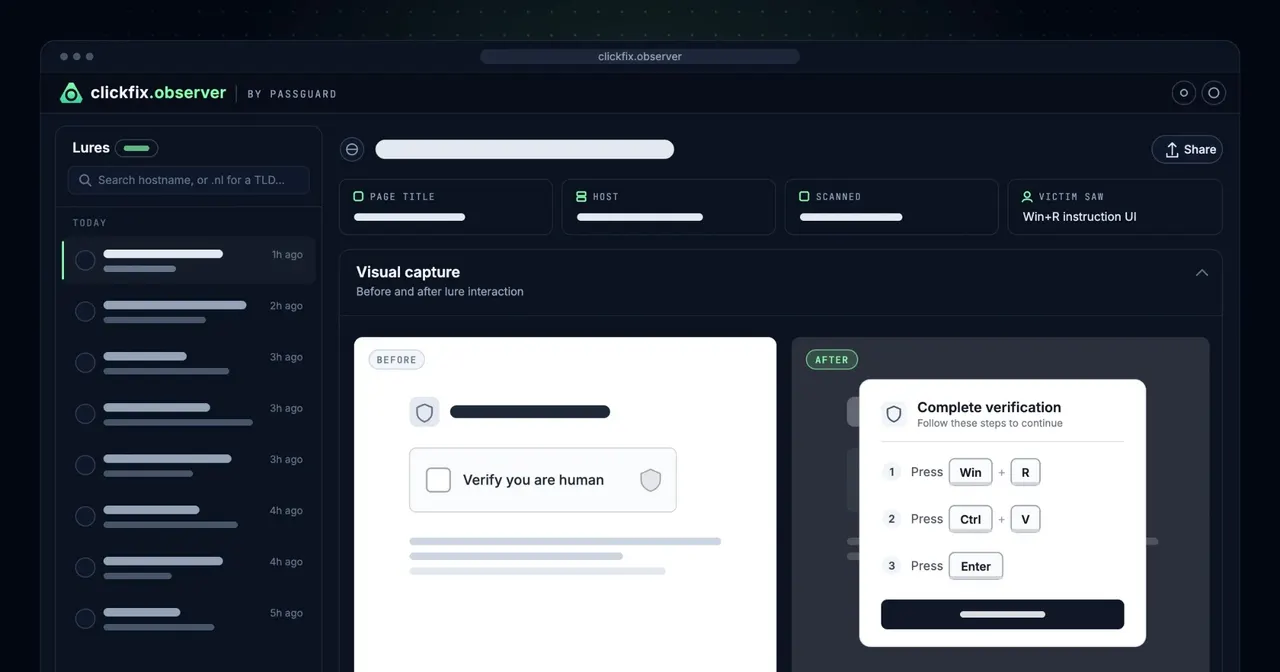
Vandaag lanceren we ClickFix Observer, een gratis openbaar dashboard op clickfix.observer dat ClickFix-aanvallen laat zien terwijl ze op het web gebeuren. Bij de lancering staan er meer dan 9.000 bevestigde lures in, en dat aantal groeit elk uur.
Waarom we het hebben gebouwd
Passguard monitort criminele marktplaatsen om infostealer-infecties te detecteren voordat aanvallers ze kunnen misbruiken. Elke dag zien we gestolen inloggegevens en session tokens te koop verschijnen. Voor de meeste van onze klanten is dat het eerste moment waarop ze horen dat een apparaat besmet was.
Dan is het interessante deel al voorbij. Toen we gestolen data terugvolgden naar de bron, kwamen we steeds vaker bij hetzelfde uit: een gehackte WordPress-site met een nep-CAPTCHA.
Die techniek heet ClickFix en groeit snel. Volgens het nieuwste threat report van ESET stegen ClickFix-detecties met 108% tussen H2 2025 en H1 2026 (ESET Threat Report H1 2026). Dus deden we wat we al doen voor criminele marktplaatsen: we automatiseerden de verzameling.
Wat is ClickFix?
ClickFix is een social engineering-techniek die mensen zichzelf laat besmetten. In plaats van je te vragen een bestand te downloaden en te openen (iets wat antivirus goed onderschept), vraagt het je een commando te plakken en uit te voeren.
De lure ziet er meestal uit als een vinkje "verifieer dat je een mens bent", een nepfoutmelding of een prompt in Cloudflare-stijl. Klik je door, dan gebeurt dit:
- Er wordt ongemerkt een kwaadaardig PowerShell-commando naar je klembord gekopieerd.
- Een korte instructie vraagt je op Win+R te drukken, dan op Ctrl+V en dan op Enter.
- Het commando draait met jouw rechten en haalt de echte payload op, meestal een infostealer zoals Lumma Stealer.
Er wordt niets via de browser gedownload. Het commando verschijnt nooit in de adresbalk, alleen in het Windows-venster Uitvoeren. En de toetsen heb je zelf ingedrukt.
Wat ClickFix Observer laat zien
Elke vermelding is een bevestigde lure, geen pagina die er alleen verdacht uitziet. We nemen een site pas op als onze scanners de techniek in actie hebben vastgelegd in een echte browser: het commando op het klembord en de instructies om te plakken en uit te voeren die de bezoeker te zien krijgt.
Per lure krijg je:
- Screenshots voor en na: de pagina voor en nadat op de nep-CAPTCHA is geklikt
- De geëxtraheerde payload: het exacte klembordcommando, defanged, met de download-URL
- De aanvalsketen: van lure-site via delivery host naar payload, stap voor stap
- Infrastructuur: het gehackte domein, de host die de kit serveert en het IP-adres daarvan, direct bruikbaar als indicators of compromise
Voor wie het is
ClickFix Observer is gebouwd voor SOC- en threat intelligence-teams, incident responders, onderzoekers, website-eigenaren en security awareness-teams.
ClickFix-lures staan op gewone gehackte websites en treffen iedereen die langskomt, ongeacht de sector. Daarom hebben we de data openbaar gemaakt.
Begin met observeren
ClickFix Observer staat live op clickfix.observer. Het is gratis, en je hebt geen account nodig om de feed te bekijken of een rapport te openen.
Staat je eigen domein in de lijst? Behandel het dan als een bevestigde compromittering en verwijder de geïnjecteerde scripts. Wil je weten of je organisatie al getroffen is? Start een gratis scan.
Wij blijven kijken. Nu kun jij dat ook.
Zie het zelf
Zie wat infostealers al van je organisatie hebben gestolen.
Gratis · Geen registratie · Resultaat in ongeveer een minuut