5 belangrijke citaten uit het nieuwe rapport van het Cyber Security Centre over infostealers
Overheden besteden zelden aandacht aan infostealers, maar het Australische rapport The Silent Heist verandert dat. Dit zijn de 5 belangrijkste citaten.
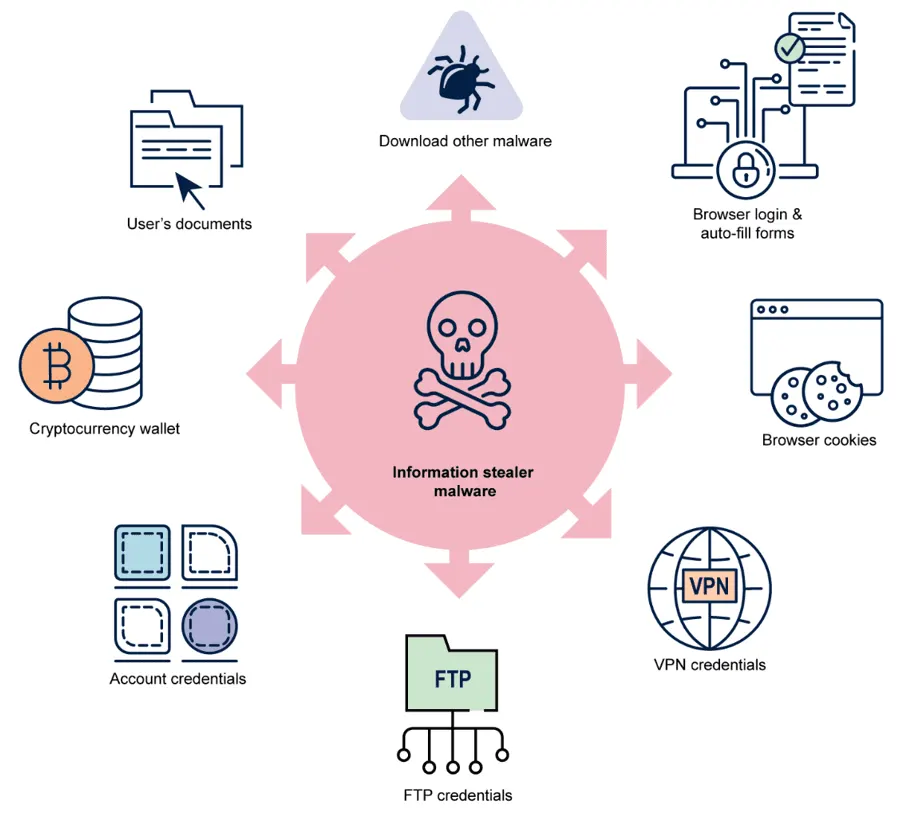
Overheidsinstanties besteden zelden expliciet aandacht aan de groeiende dreiging van infostealers, maar in Australië verandert dat. Het Australian Cyber Security Centre (ACSC) publiceerde onlangs het rapport The Silent Heist, een diepgaande analyse van het infostealer-ecosysteem. Dit zijn de vijf belangrijkste bevindingen.
"Het gebruik van infostealers door cybercriminelen vormt een bedreiging voor de veiligheid en het welzijn van Australische organisaties."
Infostealers worden vaak onderschat, misschien omdat ze relatief nieuw zijn. Het ACSC benadrukt echter dat ze een directe bedreiging vormen voor de veiligheid en het welzijn van Australische organisaties. Die waarschuwing geldt net zo goed voor organisaties in Europa.
2. "Het Australian Cyber Security Centre van het Australian Signals Directorate heeft inbraken in bedrijfsnetwerken vastgesteld die begonnen doordat medewerkers vanaf gecompromitteerde privéapparaten toegang kregen tot werkomgevingen."
Deze bevinding laat zien waarom infostealers zo gevaarlijk zijn: geslaagde cyberaanvallen beginnen vaak wanneer medewerkers inloggen vanaf gecompromitteerde privéapparaten. Aanvallers gebruiken legitieme inloggegevens die van deze geïnfecteerde apparaten zijn buitgemaakt. Infostealers zijn dus een heel reëel risico.
3. "De groeiende hoeveelheid gestolen data die te koop wordt aangeboden op marktplaatsen op het dark web, en de toegenomen activiteit van initial access brokers die deze data gebruiken, weerspiegelen deze stijgende trend, die zich in 2024 verder heeft versneld."
Het slot van dit citaat is cruciaal: het risico van infostealers is in 2024 verder versneld. Dat geldt zowel voor de groei in de verkoop van gestolen data als voor de toegenomen activiteit van initial access brokers die deze data misbruiken.
4. "Organisaties die medewerkers, contractanten, managed service providers of andere partijen op afstand toegang geven tot hun netwerk, ook met Bring Your Own Device (BYOD), moeten zich bewust zijn van de risico's van infostealers en zich tegen deze dreiging beschermen."
Organisaties die toegang op afstand mogelijk maken, zeker via BYOD, moeten zich bewust zijn van de risico's van infostealers. Ondanks de groeiende dreiging ontbreken passende maatregelen vaak nog.
5. "Organisaties kunnen mogelijk geen maatregelen afdwingen op apparaten die verbinding maken met hun bedrijfsnetwerk, met name op privéapparaten van medewerkers die op afstand werken."
De Australiërs waarschuwen dat organisaties vaak weinig grip hebben op privéapparaten die verbinding maken met hun netwerk, zeker bij thuiswerken. Dat zien we ook bij onze klanten.
Dit onderstreept het belang van infostealer-monitoring. Als organisatie ben je verantwoordelijk voor wat je medewerkers op je interne systemen met je data doen, maar je hebt geen controle over de apparaten waar infecties ontstaan. Door nieuwe infecties te monitoren dicht je dat gat en krijg je meer grip op risico's die anders buiten je bereik liggen.
Gratis scan
Staat je domein al in stealer logs?
Gratis · Geen registratie · Resultaat in ongeveer een minuut