“Als er een infostealer actief is op iemands apparaat, kun je misbruik niet zomaar voorkomen.”
Infostealer-risico bij Graafschap College: CISO Rob Gerritsen vertelt hoe Passguard de mbo-school inzicht gaf in de blootstelling op het dark web.
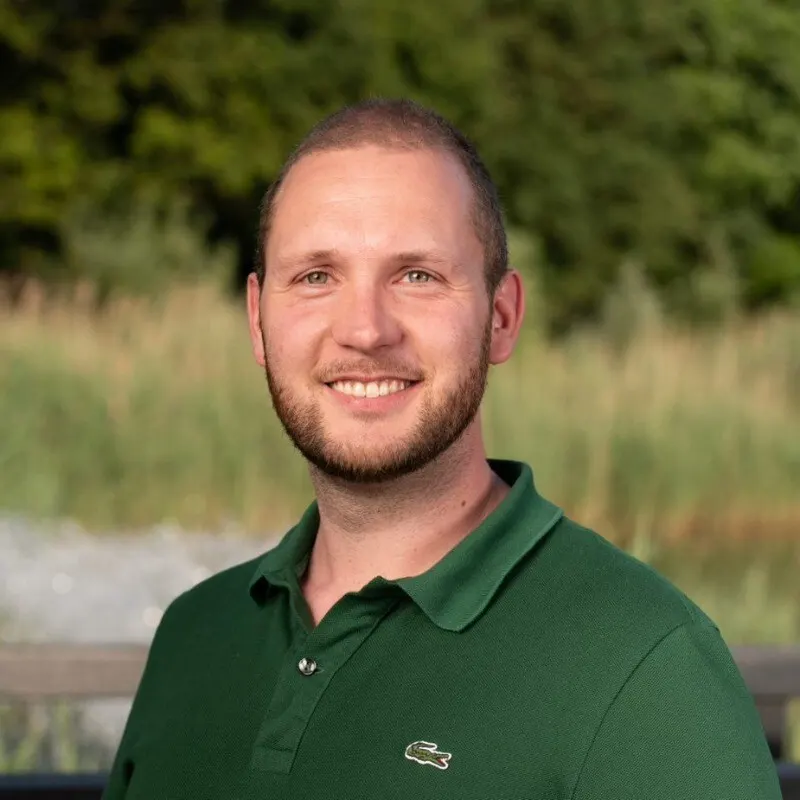
Het Graafschap College, een middelgrote mbo-school in Doetinchem, heeft zo'n tienduizend studenten en ruim duizend medewerkers. Rob Gerritsen, Chief Information Security Officer (CISO) bij het Graafschap College, kreeg via Passguard inzicht in de blootstelling van zijn organisatie op het dark web. Tijdens een wandeling door een winters bos bij Doetinchem vertelde hij ons over zijn ervaringen.
Rob, kun je kort iets vertellen over je rol bij het Graafschap College?
Natuurlijk! Ik werk nu 3,5 jaar als CISO bij het Graafschap College. In die rol ben ik strategisch adviseur van het College van Bestuur en toezichthouder op het gebied van informatiebeveiliging. Een van de grootste uitdagingen is het steeds complexere dreigingslandschap, dat impact heeft op mensen, organisaties en techniek. Mijn taak is om de organisatie daar doorheen te loodsen en veilig te houden.
Onze organisatie is een aantrekkelijk doelwit, en dat vraagt om een stevig beveiligingsbeleid.
Vooral bewustwording is een uitdaging. Het gaat niet alleen om het risico dat collega's slachtoffer worden van bijvoorbeeld phishingaanvallen, maar ook om de gezamenlijke verantwoordelijkheid om informatiebeveiliging serieus te nemen. Onze organisatie is een aantrekkelijk doelwit, en dat vraagt om een stevig beveiligingsbeleid."
Hoe kwam Passguard in beeld?
Een oud-collega wees me op het belang van een dark web scan: hadden we die ooit gedaan? Dat hadden we niet. Zo kwamen we in contact met Passguard. In nog geen 45 minuten wisten we wat ze doen, hoe het werkt en wat het kost. Daarna hebben we intern besproken of het waardevol zou zijn. Vervolgens duurde het niet lang voordat iedereen aan boord was.
Waarom wilde je met dark web-informatie aan de slag?
In het veranderende dreigingslandschap wilde ik concrete inzichten. Hoe interessant zijn we als doelwit? In hoeverre hebben we bijvoorbeeld te maken met infostealers? Het dark web is een gebied waar je normaal gesproken weinig zicht op hebt.
Daarnaast wilde ik de urgentie binnen de organisatie zichtbaar maken. We zeggen vaak dat het dreigingslandschap groeit en dat we niet ‘onder de radar vliegen.’ Maar hoe groot is dat risico nou echt? Met Passguard konden we dat tastbaar maken.
Wat heeft Passguard jullie opgeleverd?
We hebben gezien dat we, zelfs als middelgrote mbo-school, een aantrekkelijk doelwit zijn voor aanvallers. Ons dreigingsbeeld wordt steeds zorgwekkender, het aantal transacties op het dark web dat met onze organisatie te maken heeft neemt toe, en infostealers spelen een steeds grotere rol.
het aantal transacties op het dark web dat met onze organisatie te maken heeft neemt toe
Natuurlijk is niet alle informatie direct relevant. Soms bevat de scan verouderde informatie of ruis. Die filter je eruit tijdens de opvolging.
Wat zou je zeggen tegen iemand die overweegt met Passguard te werken?
Ik raad iedereen aan om een dark web scan te doen. Het dreigingslandschap groeit. Je wordt van alle kanten bestookt. Als er een infostealer actief is op iemands apparaat, kun je misbruik niet zomaar voorkomen.
Stel jezelf wel de volgende vragen:
Wat wil je bereiken? Formuleer een duidelijk doel.
Wat is je scope? Richt je op je meest kritieke doelgroep. Wij hebben bijvoorbeeld onze medewerkers meegenomen, niet de studenten.
Wat ga je met de resultaten doen? Bepaal vooraf wat je ermee wilt: deel je de informatie alleen met het technische team of ook met beslissers? Zorg er ook voor dat je de capaciteit hebt om op te volgen.
Mooi. Bedankt, Rob!
Graag gedaan!
Zie het zelf
Zie wat infostealers al van je organisatie hebben gestolen.
Gratis · Geen registratie · Resultaat in ongeveer een minuut