Infostealer-infectie? Volg deze 5 stappen
Infostealer-infectie in je organisatie? Handel snel en doortastend. Volg deze 5 stappen om de controle terug te krijgen en verdere schade te voorkomen.
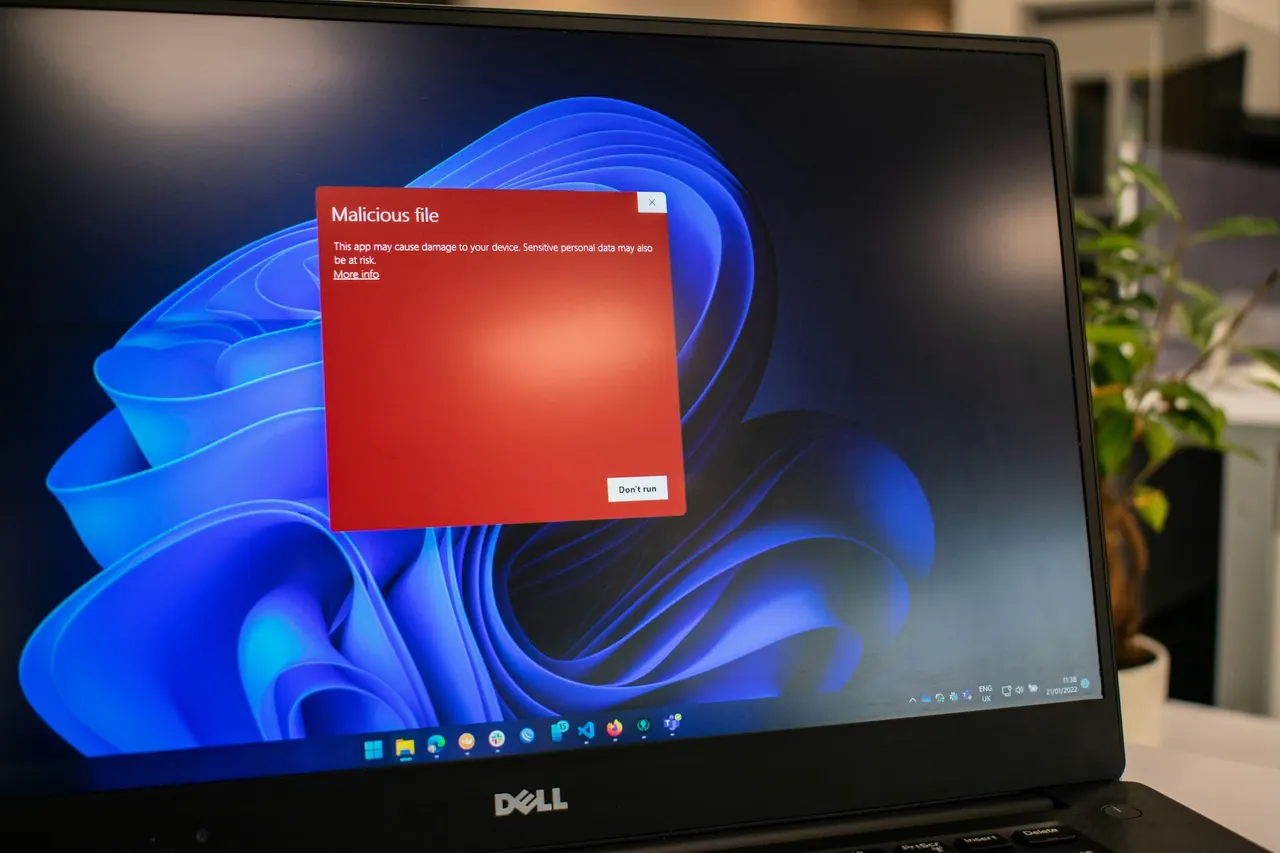
Vermoed je dat je organisatie te maken heeft met een infostealer-infectie? Dan is het cruciaal om snel en doortastend te handelen. Volg deze stappen om de situatie onder controle te krijgen en verdere schade te voorkomen.
Identificeer de infectie
Stel eerst vast welk apparaat en welke gebruiker mogelijk getroffen zijn. Gebruik gegevens zoals gecompromitteerde sessies (gebruikersnaam), apparaatspecifieke informatie (hostname, IP-adres, besturingssysteem) en andere netwerkgegevens om de bron van de infectie te achterhalen. Vaak is dit te vinden via logbestanden of monitoringtools die ongebruikelijke activiteit detecteren.
Isoleer de infectie
Maak alle actieve sessies van de getroffen gebruiker ongeldig en forceer direct een wachtwoordreset. Zo voorkom je dat aanvallers gestolen sessies of inloggegevens misbruiken om toegang te krijgen tot systemen of gegevens.Verwijder de infostealer
Gebruik een professionele oplossing voor malwareverwijdering om het geïnfecteerde apparaat te scannen en de infostealer te verwijderen. Kies een krachtige tool die gespecialiseerd is in het detecteren van geavanceerde malware. Voor consumenten is Sophos Home een goede optie, omdat het zowel bekende als nieuwe infostealer-varianten kan detecteren.
Na het verwijderen van de infostealer moet de gebruiker een aantal cruciale stappen zetten om verdere risico's te beperken:
Wijzig alle wachtwoorden
Ga ervan uit dat al je wachtwoorden, zowel zakelijk als privé, gestolen kunnen zijn. Wijzig elk wachtwoord en kies sterke, unieke wachtwoorden voor elk account. Schakel waar mogelijk MFA in voor extra beveiliging. Een wachtwoordmanager helpt je om unieke wachtwoorden veilig op te slaan en te genereren.Log uit bij alle sessies
Aanvallers kunnen via gestolen inloggegevens al toegang hebben gekregen tot je accounts. Gebruik daarom de optie ‘uitloggen op alle apparaten’ of ‘uitloggen bij alle sessies’ bij diensten als Google, Microsoft en social media. Zo worden alle actieve sessies beëindigd en voorkom je onbevoegde toegang.
Met deze stappen beperk je de schade van een infostealer-infectie en voorkom je verdere risico's voor je organisatie en je persoonlijke gegevens.
Zie het zelf
Zie wat infostealers al van je organisatie hebben gestolen.
Gratis · Geen registratie · Resultaat in ongeveer een minuut