Passguard lance ClickFix Observer : suivez gratuitement les attaques ClickFix
ClickFix Observer est un tableau de bord public et gratuit qui suit les attaques ClickFix en temps réel, avec plus de 9 000 leurres confirmés au lancement.
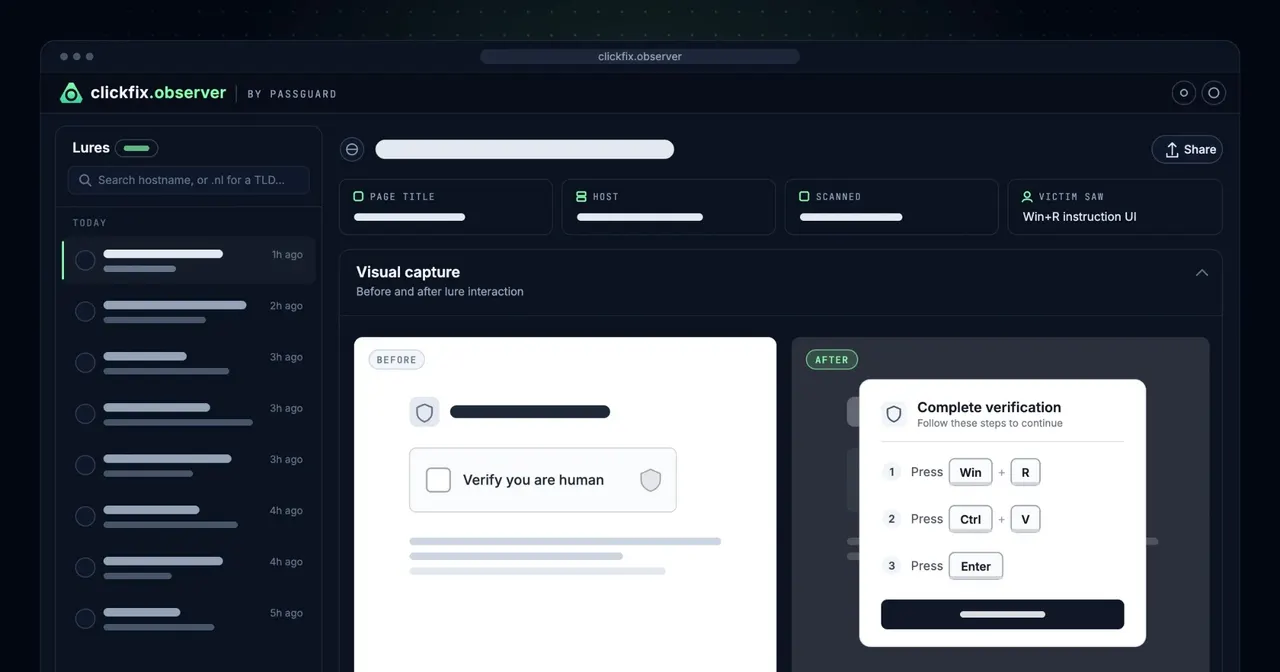
Nous lançons aujourd'hui ClickFix Observer, un tableau de bord public et gratuit sur clickfix.observer qui montre les attaques ClickFix au moment où elles se produisent sur le web. Au lancement, il recense plus de 9 000 leurres confirmés, et ce nombre augmente chaque heure.
Pourquoi nous l'avons créé
Passguard surveille les marchés criminels pour détecter les infections par infostealer avant que les attaquants ne puissent les exploiter. Chaque jour, nous voyons des identifiants et des jetons de session volés mis en vente. Pour la plupart de nos clients, c'est le premier moment où ils apprennent qu'un appareil a été infecté.
À ce stade, la partie intéressante est déjà terminée. En remontant les données volées jusqu'à leur source, nous tombions de plus en plus souvent sur la même chose : un site WordPress compromis affichant un faux CAPTCHA.
Cette technique s'appelle ClickFix, et elle progresse rapidement. Selon le dernier rapport sur les menaces d'ESET, les détections ClickFix ont augmenté de 108 % entre le S2 2025 et le S1 2026 (ESET Threat Report H1 2026). Nous avons donc fait ce que nous faisons déjà pour les marchés criminels : nous avons automatisé la collecte.
Qu'est-ce que ClickFix ?
ClickFix est une technique d'ingénierie sociale qui pousse les gens à s'infecter eux-mêmes. Au lieu de vous demander de télécharger et d'ouvrir un fichier (ce que les antivirus détectent bien), elle vous demande de coller et d'exécuter une commande.
Le leurre ressemble généralement à une case « Vérifiez que vous êtes humain », à un faux message d'erreur ou à une invite de type Cloudflare. Si vous cliquez, voici ce qui se passe :
- Une commande PowerShell malveillante est copiée discrètement dans votre presse-papiers.
- De courtes instructions vous demandent d'appuyer sur Win+R, puis Ctrl+V, puis Entrée.
- La commande s'exécute avec vos droits et récupère la véritable charge utile, généralement un infostealer comme Lumma Stealer.
Rien n'est téléchargé via le navigateur. La commande n'apparaît jamais dans la barre d'adresse, seulement dans la boîte de dialogue Exécuter de Windows. Et c'est vous qui avez appuyé sur les touches.
Ce que montre ClickFix Observer
Chaque entrée est un leurre confirmé, pas une page qui semble simplement suspecte. Nous ne répertorions un site que lorsque nos scanners ont capturé la technique en action dans un vrai navigateur : la commande placée dans le presse-papiers et les instructions pour coller et exécuter affichées au visiteur.
Pour chaque leurre, vous obtenez :
- Captures d'écran avant et après : la page avant et après le clic sur le faux CAPTCHA
- La charge utile extraite : la commande exacte du presse-papiers, neutralisée (defanged), avec son URL de téléchargement
- La chaîne d'attaque : du site leurre à l'hôte de diffusion jusqu'à la charge utile, étape par étape
- L'infrastructure : le domaine compromis, l'hôte qui sert le kit et son adresse IP, prêts à être utilisés comme indicateurs de compromission
À qui s'adresse-t-il ?
ClickFix Observer s'adresse aux équipes SOC et de threat intelligence, aux équipes de réponse à incident, aux chercheurs, aux propriétaires de sites et aux équipes de sensibilisation à la sécurité.
Les leurres ClickFix se trouvent sur des sites web ordinaires compromis et piègent quiconque les visite, quel que soit son secteur. C'est pourquoi nous avons rendu les données publiques.
Commencez à observer
ClickFix Observer est en ligne sur clickfix.observer. Il est gratuit et vous n'avez pas besoin de compte pour parcourir le flux ou ouvrir un rapport.
Si vous trouvez votre propre domaine dans la liste, considérez-le comme une compromission confirmée et supprimez les scripts injectés. Vous voulez savoir si votre organisation est déjà touchée ? Lancez un scan gratuit.
Nous continuons à observer. Désormais, vous le pouvez aussi.
Voyez par vous-même
Voyez ce que les infostealers ont déjà volé à votre organisation.
Gratuit · Sans inscription · Résultats en une minute environ