Passguard lancia ClickFix Observer: monitora gratuitamente gli attacchi ClickFix
ClickFix Observer è una dashboard pubblica e gratuita che traccia gli attacchi ClickFix mentre avvengono, con oltre 9.000 esche confermate al lancio.
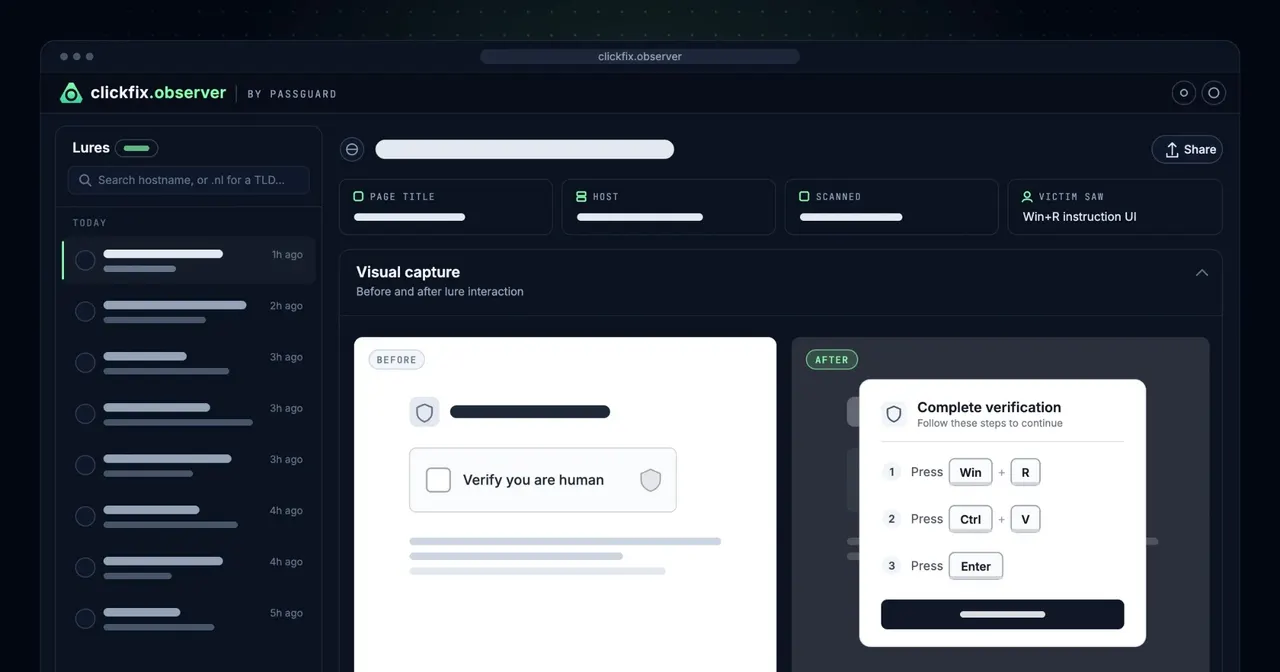
Oggi lanciamo ClickFix Observer, una dashboard pubblica e gratuita su clickfix.observer che mostra gli attacchi ClickFix mentre avvengono sul web. Al lancio contiene oltre 9.000 esche confermate, e il numero cresce ogni ora.
Perché l'abbiamo creata
Passguard monitora i marketplace criminali per rilevare le infezioni da infostealer prima che gli aggressori possano sfruttarle. Ogni giorno vediamo credenziali e token di sessione rubati messi in vendita. Per la maggior parte dei nostri clienti, è il primo momento in cui scoprono che un dispositivo è stato infettato.
A quel punto la parte interessante è già finita. Risalendo dai dati rubati alla loro origine, arrivavamo sempre più spesso alla stessa cosa: un sito WordPress compromesso che mostra un falso CAPTCHA.
Questa tecnica si chiama ClickFix ed è in rapida crescita. Secondo l'ultimo threat report di ESET, i rilevamenti di ClickFix sono cresciuti del 108% tra il secondo semestre 2025 e il primo semestre 2026 (ESET Threat Report H1 2026). Abbiamo quindi fatto ciò che già facciamo per i marketplace criminali: abbiamo automatizzato la raccolta.
Che cos'è ClickFix?
ClickFix è una tecnica di social engineering che induce le persone a infettarsi da sole. Invece di chiederti di scaricare e aprire un file (cosa che gli antivirus intercettano bene), ti chiede di incollare ed eseguire un comando.
L'esca di solito si presenta come una casella "Verifica di essere umano", un falso messaggio di errore o un prompt in stile Cloudflare. Se clicchi, succede questo:
- Un comando PowerShell dannoso viene copiato di nascosto negli appunti.
- Brevi istruzioni ti chiedono di premere Win+R, poi Ctrl+V, poi Invio.
- Il comando viene eseguito con i tuoi permessi e scarica il vero payload, di solito un infostealer come Lumma Stealer.
Nulla viene scaricato tramite il browser. Il comando non compare mai nella barra degli indirizzi, solo nella finestra Esegui di Windows. E i tasti li hai premuti tu.
Cosa mostra ClickFix Observer
Ogni voce è un'esca confermata, non una pagina che sembra solo sospetta. Inseriamo un sito solo quando i nostri scanner hanno catturato la tecnica in azione in un browser reale: il comando copiato negli appunti e le istruzioni per incollarlo ed eseguirlo mostrate al visitatore.
Per ogni esca ottieni:
- Screenshot prima e dopo: la pagina prima e dopo il clic sul falso CAPTCHA
- Il payload estratto: il comando esatto degli appunti, reso innocuo (defanged), con il relativo URL di download
- La catena di attacco: dal sito esca all'host di distribuzione fino al payload, passo dopo passo
- Infrastruttura: il dominio compromesso, l'host che distribuisce il kit e il suo indirizzo IP, pronti da usare come indicatori di compromissione
A chi è rivolto
ClickFix Observer è pensato per i team SOC e di threat intelligence, gli incident responder, i ricercatori, i proprietari di siti web e i team di security awareness.
Le esche ClickFix si trovano su normali siti web compromessi e colpiscono chiunque li visiti, a prescindere dal settore. Per questo abbiamo reso pubblici i dati.
Inizia a osservare
ClickFix Observer è online su clickfix.observer. È gratuito e non serve un account per consultare il feed o aprire un report.
Se trovi il tuo dominio nell'elenco, consideralo una compromissione confermata e rimuovi gli script iniettati. Vuoi sapere se la tua organizzazione è già colpita? Avvia una scansione gratuita.
Noi continuiamo a osservare. Ora puoi farlo anche tu.
Provalo tu stesso
Scopri cosa hanno già rubato gli infostealer alla tua organizzazione.
Gratis · Senza registrazione · Risultati in circa un minuto